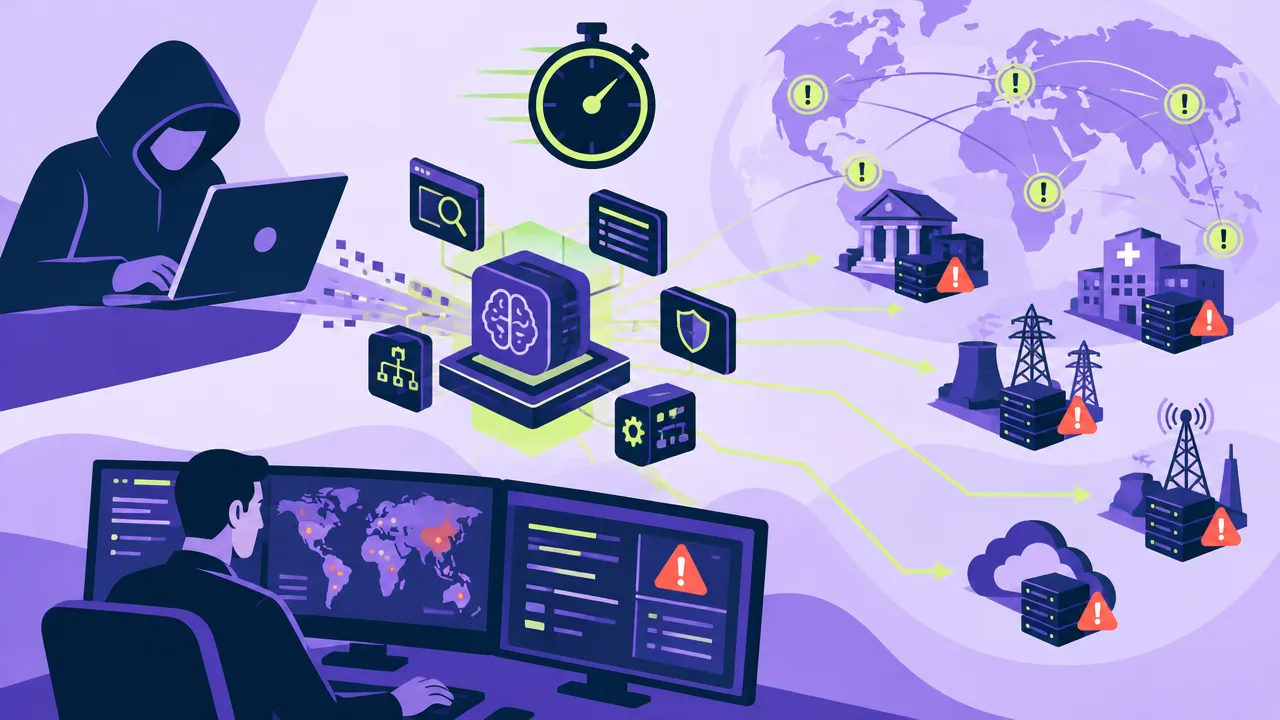
L'intelligenza artificiale segna un cambio di passo sul fronte della sicurezza informatica, abbassando drasticamente la soglia tecnica necessaria per condurre intrusioni su larga scala.
Con un bollettino d'allerta ufficiale diffuso il 13 novembre, il Federal Bureau of Investigation (Fbi) ha richiamato l'attenzione di governi, imprese e gestori di infrastrutture critiche sull'abuso globale di "Artex", uno strumento open-source basato su agenti autonomi di intelligenza artificiale che consente di automatizzare l'intero ciclo di un attacco informatico, riducendo i tempi di compromissione dei sistemi a meno di tre ore.
Nata originariamente come piattaforma destinata agli specialisti della difesa per verificare la tenuta delle reti simulando possibili intrusioni, Artex rappresenta un salto di qualità rispetto agli strumenti tradizionali. Al posto di procedure manuali che richiedevano competenze avanzate e giorni di lavoro, il sistema collega modelli linguistici di grandi dimensioni a una rete di agenti autonomi.
All'operatore basta indicare un obiettivo in linguaggio comune: è poi l'intelligenza artificiale a esplorare l'infrastruttura, individuare i punti deboli, adattare la strategia in caso di blocco e concatenare più passaggi fino a conquistare i privilegi di amministratore.
Sebbene l'autore del progetto abbia rimosso il codice principale dalla piattaforma GitHub lo scorso ottobre, il software continua a circolare ampiamente attraverso copie pubbliche e varianti modificate, abbinate a modelli di intelligenza artificiale privi di filtri di sicurezza efficaci.
Secondo le rilevazioni tecniche citate dalle autorità statunitensi, a inizio novembre erano già visibili in rete oltre 1.600 console di controllo riconducibili a questo strumento.
Le campagne osservate finora hanno interessato settori strategici come finanza, sanità, energia, telecomunicazioni e servizi cloud, colpendo istituti bancari e centinaia di organizzazioni tra Asia, Europa e Nord America, con la sottrazione di milioni di record di dati personali e aziendali.
Dal punto di vista degli analisti di cybersicurezza, l'elemento più insidioso non risiede nella scoperta di vulnerabilità sofisticate e sconosciute, ma nella capacità di agire "alla velocità delle macchine" sugli anelli più esposti dell'ecosistema digitale.
Gli agenti AI passano al setaccio portali dedicati ai fornitori esterni, applicazioni secondarie, ambienti di test e archivi di sviluppo alla ricerca di chiavi di accesso dimenticate o configurazioni trascurate. Una volta aperto un varco presso un partner meno protetto, l'attacco risale la catena di fiducia fino al bersaglio principale, lasciando ai presidi di difesa un margine di reazione estremamente ridotto.
Per il tessuto produttivo e per le pubbliche amministrazioni, l'allerta dell'Fbi indica dunque una priorità non più rinviabile sul piano della prevenzione. Le verifiche periodiche e i controlli affidati esclusivamente all'intervento umano non bastano più a fronteggiare minacce che operano in modo continuo, silenzioso e adattivo.
Diventa essenziale censire rigorosamente tutti i servizi esposti su Internet, estendere l'autenticazione forte a più fattori su ogni accesso remoto, proteggere le credenziali legate ai servizi cloud e dotarsi di sistemi di monitoraggio attivo in grado di rilevare e bloccare in tempo reale sequenze anomale di accessi.
Fonti e documenti
Articolo originale di Gerardo Costabile, presidente iisfa · esperto di cybersecurity.